Linkedin

 Facebook
 Email
 more
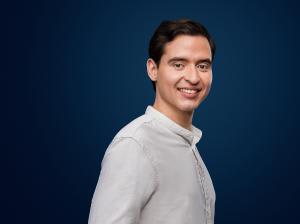
Simone Segnalini
Partner | Digital, Risk & Transformation Leader

Simone Segnalini è Partner di RSM Società di Revisione e Organizzazione Contabile S.p.A. e Digital, Risk & Transformation Leader, con responsabilità di sviluppo a livello nazionale e internazionale.
Affianca Consigli di Amministrazione, Top Management, CIO, CISO e funzioni di controllo nel governo dei rischi connessi alla trasformazione digitale, alla cybersecurity e all’evoluzione normativa, supportando le organizzazioni nel rafforzamento della resilienza, dei sistemi di controllo e dei modelli di governance.
Nel corso di oltre 17 anni di esperienza professionale ha supportato organizzazioni nazionali e internazionali in programmi di Cyber Risk, Governance, Internal Audit, Compliance e Digital Transformation, coordinando team multidisciplinari e maturando anche un’esperienza professionale internazionale di due anni in Brasile.
Ingegnere, è iscritto all’Ordine degli Ingegneri della Provincia di Roma dal 2009.
Aree di intervento
Cyber Risk & Business Resilience
Supporta le organizzazioni nella valutazione e nel rafforzamento dei modelli di Cybersecurity e Cyber Resilience, attraverso l’analisi dei rischi, dei processi IT e dei relativi presidi di controllo, la definizione di modelli di governance e lo sviluppo di programmi di Business Continuity e Operational Resilience, in coerenza con i principali framework e standard internazionali.
NIS2, Compliance & Digital Governance
Affianca Consigli di Amministrazione, Top Management, CIO, CISO e funzioni di controllo nell’evoluzione dei modelli di governance e compliance richiesti dalla crescente regolamentazione digitale, con particolare riferimento alla NIS2 e ai principali standard applicabili alla sicurezza delle informazioni, alla gestione dei servizi IT e alla resilienza operativa.
Information Security & ISO
Supporta la progettazione, l’implementazione e l’evoluzione di Sistemi di Gestione della Sicurezza delle Informazioni (ISMS), la valutazione dei relativi presidi organizzativi e tecnologici e i percorsi di adozione e certificazione ISO/IEC 27001 e degli standard correlati, integrando sicurezza, governance, gestione del rischio e miglioramento continuo.
Internal Audit, Risk & Controls
Supporta le funzioni di Internal Audit, Risk Management e Controllo Interno, anche attraverso modelli di outsourcing e co-sourcing, nella valutazione dell’adeguatezza e dell’efficacia dei sistemi di controllo. Le attività comprendono, tra gli altri ambiti, Technology Risk, IT General Controls (ITGC), SOX, L. 262/2005, Privacy, Business Continuity e Data Management.
AI Governance & Emerging Technologies
Supporta le organizzazioni nella definizione di modelli di AI Governance e gestione dei rischi connessi all’Intelligenza Artificiale e alle tecnologie emergenti, con particolare attenzione a governance, accountability, controlli e integrazione dell’AI nei sistemi di gestione e nei processi aziendali, anche con riferimento allo standard ISO/IEC 42001.
Digital Transformation & ERP Governance
Supporta la governance di programmi complessi di Digital Transformation ed evoluzione ERP, dalla revisione e digitalizzazione dei processi al Project Assurance e alla gestione dei rischi connessi all’implementazione di nuovi sistemi.
L’esperienza comprende programmi di trasformazione applicativa e Oracle NetSuite, inclusi localizzazione italiana, Financial Reporting & Consolidation ed evoluzione dei processi aziendali.
Percorso professionale e qualifiche
- Partner e Digital, Risk & Transformation Leader di RSM
- Oracle NetSuite Italy Leader
- Innovation Manager, in conformità al regolamento AICQ SICEV – UNI 11814:2021
- Project Management Professional (PMP) e membro del Project Management Institute
- Lead Auditor ISO/IEC 27001:2022 – Information Security Management Systems
- Lead Auditor ISO/IEC 42001:2023 – Artificial Intelligence Management Systems
- Lead Auditor ISO/IEC 20000-1:2018 – IT Service Management Systems
- ITIL Foundation
- Lead Auditor ISO 9001:2015 – Quality Management System
- Lead Auditor ISO 14001:2015 – Environmental Management System
- Lead Auditor ISO 45001:2018 – Health Safety Management System
- Lead Auditor ISO 50001:2011 – Energy Management System
- Lead Auditor ISO 37001:2016 – Anti-bribery Management System
Expertise
- Cyber Risk & Cyber Resilience
- Digital Trust & Governance
- NIS2 & Regulatory Compliance
- AI Governance & Risk
- Information Security & ISO 27001
- Internal Audit, Risk & Controls
- Business Continuity & Operational Resilience
- Digital Transformation & ERP Governance
- Data Analytics & Continuous Auditing
Principali settori di esperienza
- Automotive
- Energy & Utilities
- Financial Services
- Food & Beverage
- Logistics & Handling
- Manufacturing
- Oil & Gas
- Telecommunications