 Linkedin

 Facebook
 Email
 more
Un leadership en cybersécurité au bon moment et selon vos besoins
La cybersécurité influence de plus en plus la continuité des activités, la réputation, la conformité réglementaire et la confiance des parties prenantes. Pourtant, toutes les organisations n’ont pas besoin d’un CISO permanent ou ne disposent pas en interne du leadership senior nécessaire pour gouverner efficacement les risques cyber.
Dans le même temps, les exigences croissantes des régulateurs, des assureurs, des clients et des auditeurs nécessitent des responsabilités plus claires, une gouvernance renforcée et une meilleure visibilité de la direction sur l’exposition aux risques cyber.
CISO as a Service apporte un leadership en cybersécurité flexible et senior, aligné sur les risques et les priorités d’affaires de votre organisation. Cette offre aide la direction à clarifier les responsabilités, définir les priorités, renforcer la résilience et gouverner les investissements en cybersécurité avec davantage de confiance.
Quand CISO as a Service est-il pertinent ?
CISO as a Service peut apporter un leadership et une structure supplémentaires lorsque :
- les responsabilités en matière de cybersécurité ne sont pas clairement définies ;
- les exigences réglementaires, assurantielles ou clients augmentent ;
- la direction a besoin d’une meilleure visibilité sur son exposition aux risques cyber ;
- l’organisation se prépare à ISO 27001 ou à un autre référentiel de sécurité ;
- un leadership senior en cybersécurité est nécessaire sans créer immédiatement un poste permanent.
Que couvre CISO as a Service ?
Notre modèle CISO as a Service apporte un leadership sur l’ensemble des enjeux de gouvernance cyber, de risques, de résilience et de priorités de sécurité, en reliant l’exposition technique aux responsabilités de la direction et aux décisions d’affaires.
Gouvernance de la cybersécurité et gestion des risques
Mettre en place une approche structurée de la gouvernance de la cybersécurité, du suivi des risques et des responsabilités de la direction.
Stratégie cyber et feuille de route
Définir les priorités de cybersécurité et une feuille de route alignées sur l’exposition de l’organisation, ses objectifs et son appétence au risque.
Responsabilités et redevabilité
Clarifier la maîtrise des risques cyber, les responsabilités, les droits de décision et la supervision par la direction.
Risques liés aux tiers et aux fournisseurs
Renforcer la supervision des risques de cybersécurité liés aux fournisseurs critiques et aux dépendances technologiques.
Gouvernance des incidents et résilience
Renforcer la gouvernance liée à la préparation aux incidents, à la réponse, à la continuité et à la reprise des activités.
Sécurité des données, protection des données et IA
Prendre en compte les enjeux de cybersécurité liés aux données, à la protection des données et aux environnements intégrant de plus en plus l’intelligence artificielle.
Reporting au Conseil d’administration et au Comité exécutif
Fournir aux instances dirigeantes une visibilité structurée sur l’exposition aux risques cyber, les priorités, les décisions et les progrès réalisés.
La cybersécurité comme risque d’affaires
La cybersécurité ne doit pas être gérée comme une discipline technique isolée. Un incident cyber majeur peut affecter les opérations, les clients, les fournisseurs, les obligations réglementaires ainsi que la capacité de l’organisation à assurer la continuité de ses services critiques.
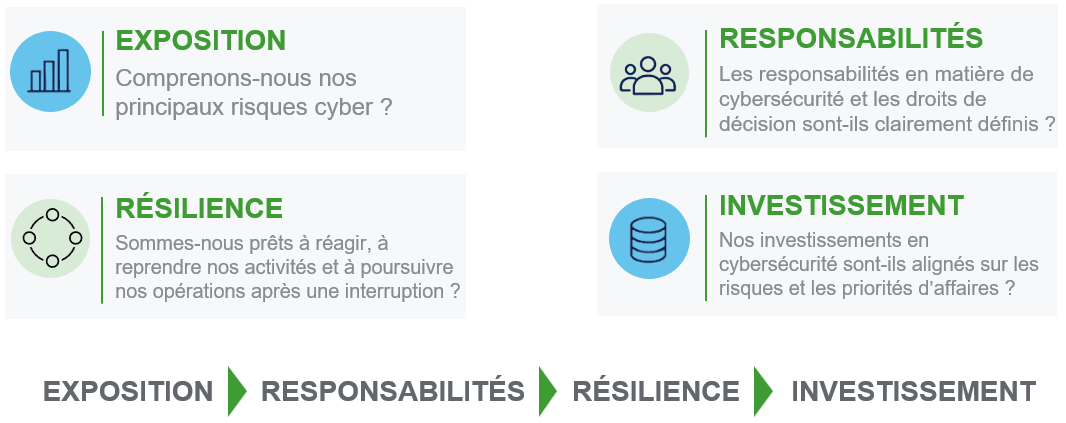
CISO as a Service relie l’exposition aux risques cyber à la gouvernance, aux responsabilités, à la résilience et aux décisions d’investissement afin d’aider la direction à déterminer où concentrer son attention et ses ressources.
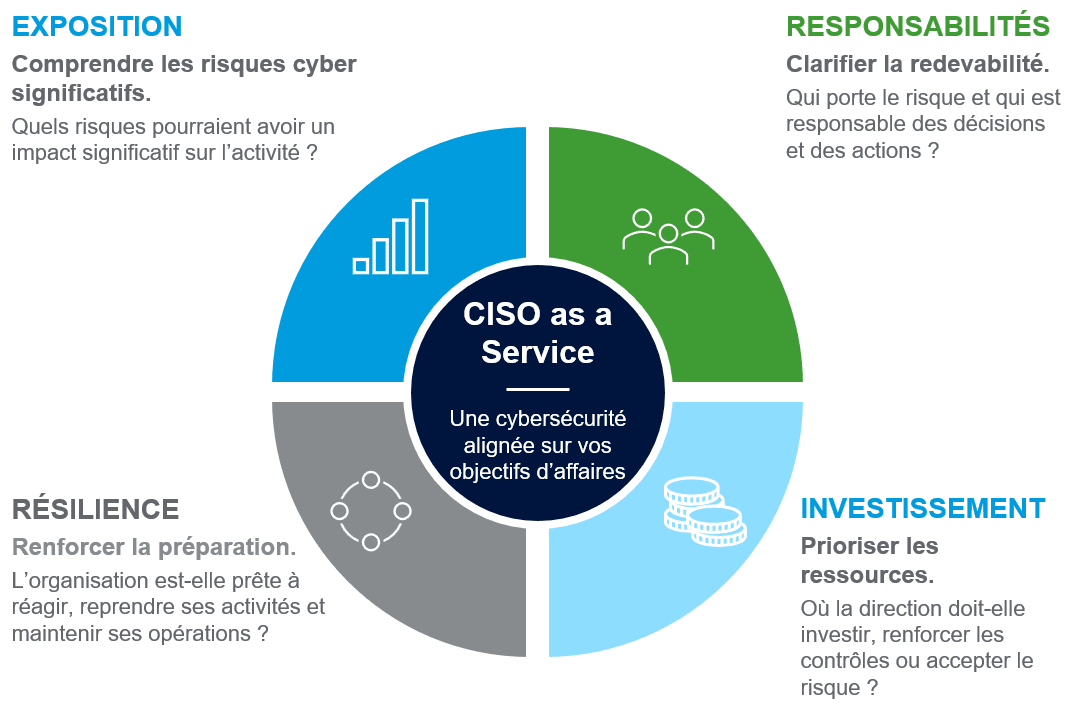
Une gouvernance efficace de la cybersécurité relie l’exposition aux risques à des responsabilités claires, des opérations résilientes et des décisions d’investissement éclairées.
Quels résultats obtenez-vous ?
L’objectif n’est pas simplement de renforcer les contrôles de cybersécurité. CISO as a Service donne à la direction une meilleure visibilité, une gouvernance plus claire et des priorités structurées pour gérer le risque cyber comme un véritable risque d’affaires.
Une vision des risques cyber orientée business
Une vision consolidée des risques cyber nécessitant l’attention de la direction.
Une gouvernance et des responsabilités définies
Des responsabilités, des droits de décision et une redevabilité clairement établis en matière de risques cyber.
Une feuille de route cyber priorisée
Une feuille de route structurée, centrée sur les risques les plus importants, les dépendances et les priorités d’amélioration.
Un tableau de bord pour la direction
Un reporting clair pour soutenir le pilotage de la cybersécurité par la direction et le Conseil d’administration.
Des priorités budgétaires et d’investissement
Une meilleure visibilité sur les besoins et les priorités d’investissement en cybersécurité.
Un programme d’amélioration continue
Une approche structurée pour renforcer durablement la gouvernance et la maturité en matière de cybersécurité.
Un modèle flexible de leadership en cybersécurité
CISO as a Service complète les équipes de direction, technologiques et de sécurité existantes en apportant un leadership expérimenté en cybersécurité selon un niveau d’engagement défini.
Le modèle est conçu pour les organisations ayant besoin d’un leadership senior et d’une gouvernance cyber sans nécessairement créer un poste permanent de CISO en interne.
Piloté par des seniors
Un leadership expérimenté en cybersécurité centré sur les priorités de la direction et les risques d’affaires.
Flexible
Une capacité de leadership adaptée à l’exposition, à la maturité et aux besoins de votre organisation.
Responsable
Une gouvernance, des responsabilités, des droits de décision et un reporting clairement définis.
De la discussion à l’action
Notre approche permet de passer de l’exposition aux risques cyber et du contexte d’affaires à des priorités plus claires, des responsabilités définies et des actions coordonnées.
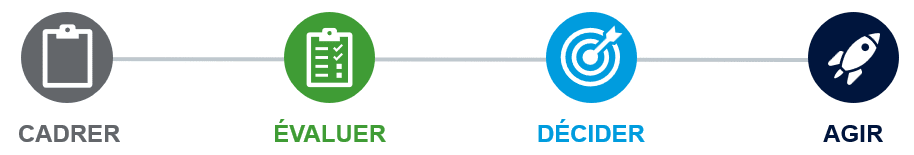
Cadrer
Clarifier le contexte d’affaires, les enjeux de cybersécurité, les décisions à prendre et les contraintes.
Évaluer
Établir l’exposition cyber, les priorités, les dépendances et les besoins de la direction.
Décider
Définir les priorités, la gouvernance, les responsabilités et les réponses aux risques.
Agir
Mettre en œuvre la feuille de route cyber et les prochaines étapes convenues.
Expertises complémentaires en cybersécurité
Cybersécurité & résilience numérique
Des compétences spécialisées pour accompagner l’évaluation des risques cyber, la résilience, l’amélioration de la sécurité et les besoins de mise en œuvre.
Découvrir Cybersécurité & résilience numérique
Regulatory & Compliance Governance
Un accompagnement pour traduire les obligations réglementaires liées à la cybersécurité et aux technologies en mesures concrètes de gouvernance, de contrôle et de pilotage.
Découvrir Regulatory & Compliance Governance
Découvrez CISO as a Service plus en détail
Découvrez comment CISO as a Service apporte un leadership flexible en matière de gouvernance cyber, de gestion des risques, de résilience et de priorités d’investissement.