 Linkedin

 Facebook
 Email
 more
La cybersécurité ne consiste plus uniquement à prévenir les attaques. Les organisations doivent comprendre leur exposition, renforcer leur capacité à faire face aux perturbations et veiller à ce que les collaborateurs, les processus et la technologie contribuent ensemble à la protection des activités critiques.
RSM Switzerland aide les organisations à évaluer leur exposition cyber, renforcer leurs contrôles et leur résilience, améliorer leur préparation et développer une culture de cybersécurité plus forte.
La cybersécurité exige plus qu’une protection technique
Les cybermenaces évoluent en permanence et ciblent les systèmes, les données, les fournisseurs, les processus de paiement ainsi que les interactions humaines.
Un incident peut entraîner des pertes financières, des interruptions opérationnelles, des risques réglementaires et des atteintes à la réputation.
Une cybersécurité efficace nécessite donc une approche coordonnée combinant évaluation des risques, contrôles adaptés, résilience, préparation aux incidents et sensibilisation des collaborateurs.
Nous aidons les organisations à comprendre où elles sont le plus exposées et à renforcer les mesures nécessaires pour prévenir les incidents, y faire face et reprendre leurs activités.
Où renforcer votre résilience cyber ?
EXPOSITION
Où se situent nos principales vulnérabilités et dépendances cyber ?
PROTECTION
Nos contrôles sont-ils proportionnés à notre exposition et à nos besoins d’affaires ?
RÉSILIENCE
Nos activités critiques peuvent-elles se poursuivre et reprendre après une perturbation ?
SENSIBILISATION
Nos collaborateurs sont-ils préparés à reconnaître les cybermenaces et à y réagir ?
Que couvre Cybersecurity & Digital Resilience ?
Évaluation des risques cyber et de la maturité
Évaluer l’exposition aux risques cyber, les vulnérabilités, les contrôles et le niveau de maturité afin d’identifier les domaines nécessitant une attention et des améliorations prioritaires.
Contrôles de sécurité et réduction des risques
Évaluer et renforcer les mesures de sécurité portant sur les technologies, les processus, les droits d’accès et les autres domaines d’exposition cyber.
Résilience numérique et préparation
Renforcer la capacité de l’organisation à maintenir ses activités critiques, faire face aux perturbations et reprendre efficacement ses opérations.
Préparation et réponse aux incidents
Clarifier les processus, les responsabilités et les mécanismes d’escalade liés aux incidents et renforcer la préparation avant qu’une perturbation ne survienne.
Risques cyber liés aux tiers
Évaluer et renforcer la supervision des risques de cybersécurité liés aux fournisseurs, prestataires de services et autres tiers critiques.
Sécurité des données et protection des données
Mettre en place des mesures de cybersécurité adaptées aux données sensibles, aux accès, au traitement de l’information et aux risques liés à la protection des données.
Sensibilisation à la cybersécurité et risque humain
Renforcer la sensibilisation et la préparation des collaborateurs grâce à la formation, aux simulations et à des mesures pratiques de sensibilisation.
Renforcer la résilience avant qu’une perturbation ne survienne
La résilience numérique représente la capacité à maintenir les activités critiques lorsque des incidents touchant la technologie, les données, les fournisseurs ou la cybersécurité perturbent les opérations habituelles.
La résilience va donc au-delà de la prévention. Les organisations doivent comprendre leurs dépendances critiques, préparer des réponses adaptées et s’assurer que leurs capacités de reprise sont réalistes et coordonnées.
Notre approche aide les organisations à renforcer :
- les dépendances technologiques et opérationnelles critiques ;
- la préparation aux incidents ;
- les dispositifs de continuité et de reprise ;
- la gouvernance et les mécanismes d’escalade ;
- la résilience des fournisseurs ;
- les tests et exercices de préparation.
La résilience cyber ne consiste pas simplement à prévenir les perturbations. Elle consiste également à être prêt à réagir, reprendre les activités et continuer à opérer.
Les collaborateurs sont essentiels à la résilience cyber
La technologie seule ne permet pas de maîtriser les risques cyber. Les comportements humains, les faiblesses de processus et un niveau de sensibilisation insuffisant peuvent créer une exposition importante, même lorsque des contrôles techniques sont en place.
Nous aidons les organisations à renforcer leur première ligne de défense grâce à des actions structurées et mesurables de sensibilisation à la cybersécurité.
Formation à la cybersécurité
Des formations interactives visant à renforcer la compréhension des cybermenaces et les comportements sécurisés.
Simulations de phishing
Des simulations pratiques adaptées au contexte de l’organisation afin d’identifier les vulnérabilités et de renforcer la préparation des collaborateurs.
Surveillance des compromissions et de l’exposition
Des capacités de surveillance permettant d’identifier les informations potentiellement compromises et les domaines nécessitant une attention particulière.
Gestion et suivi des politiques
Un accompagnement structuré pour communiquer, maintenir et suivre les politiques de cybersécurité et les exigences de sensibilisation pertinentes.
Workshops animés par des experts
Des sessions pratiques consacrées notamment à l’hygiène cyber, à l’ingénierie sociale, à la sécurité des mots de passe et à la réponse aux incidents.
De la sensibilisation à l’amélioration mesurable
La sensibilisation à la cybersécurité ne doit pas être un exercice ponctuel.
Un programme efficace doit permettre à l’organisation de comprendre son exposition humaine, suivre l’engagement, identifier les vulnérabilités récurrentes et démontrer une amélioration dans le temps.
Notre approche associe formation, simulations, surveillance et accompagnement d’experts afin d’aider les organisations à développer des comportements plus sûrs et durables.
Cybersécurité et contrôles liés à la fraude
Les cybermenaces et les schémas de fraude exploitent fréquemment les comportements humains, les droits d’accès et les faiblesses des processus internes.
Nous pouvons accompagner les organisations dans l’évaluation et le renforcement des contrôles portant notamment sur :
- les paiements et les changements de coordonnées bancaires ;
- les droits d’accès et la séparation des tâches ;
- les procédures de vérification et d’escalade ;
- l’exposition à l’ingénierie sociale ;
- le traitement des données sensibles.
De l’évaluation à une résilience renforcée
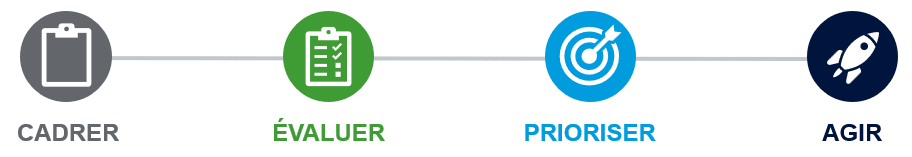
Cadrer
Clarifier le contexte d’affaires, les activités critiques, les préoccupations cyber et les contraintes.
Évaluer
Établir l’exposition, les vulnérabilités, les dépendances et le niveau de préparation.
Prioriser
Identifier les contrôles, les mesures de résilience et les actions de sensibilisation nécessitant une attention prioritaire.
Renforcer
Mettre en œuvre les améliorations convenues et soutenir l’amélioration continue de la résilience.
Une expertise complémentaire à CISO as a Service
Cybersecurity & Digital Resilience apporte les capacités spécialisées d’évaluation, de résilience et de sécurité pouvant être mobilisées dans le cadre de CISO as a Service.
Lorsque l’organisation a besoin d’un leadership senior continu en cybersécurité, d’une gouvernance renforcée, de responsabilités clairement définies et d’une meilleure visibilité au niveau de la direction ou du Conseil d’administration, CISO as a Service fournit la structure de leadership nécessaire pour coordonner l’agenda cyber dans son ensemble.


