 Linkedin

 Facebook
 Email
 more
Une évaluation indépendante destinée à la direction pour comprendre l’exposition technologique, clarifier les priorités et définir une feuille de route concrète.
Comprendre votre exposition technologique avant de décider des prochaines étapes
La technologie soutient la performance, la résilience, la croissance et la transformation des organisations. Pourtant, les risques technologiques sont encore souvent évalués séparément entre systèmes, cybersécurité, données, fournisseurs, investissements et transformation.
Cette fragmentation peut empêcher la direction de disposer d’une vision consolidée des domaines où l’organisation est réellement exposée, des sujets à traiter en priorité, des responsabilités et des actions à engager.
IT Risk & Governance 360 réunit ces différentes dimensions dans une vision exécutive unique, afin d’aider la direction à passer de constats fragmentés à des priorités, des responsabilités et des actions clairement définies.
Quand IT Risk & Governance 360 est-il pertinent ?
IT Risk & Governance 360 peut apporter davantage de clarté lorsque :
- l’organisation ne dispose pas d’une vision consolidée de son exposition technologique ;
- les risques liés à la technologie, à la cybersécurité et à la transformation sont traités séparément ;
- les priorités et les décisions d’investissement sont difficiles à aligner ;
- les responsabilités et les droits de décision ne sont pas clairement définis ;
- la direction souhaite disposer d’un regard indépendant avant d’engager des ressources importantes ;
- les évaluations existantes produisent des constats sans déboucher sur une feuille de route claire et priorisée.
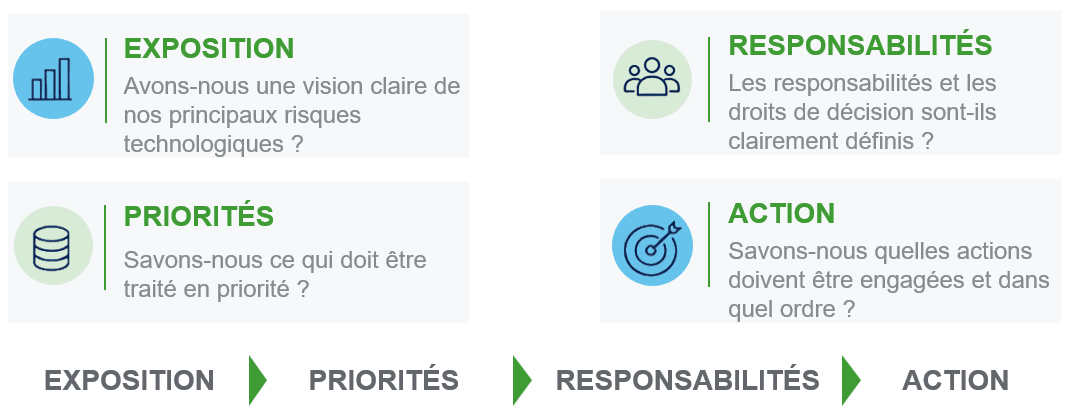
Une vision à 360° de l’exposition technologique
Les risques technologiques ne peuvent pas être compris en examinant séparément les systèmes ou les contrôles. IT Risk & Governance 360 analyse l’exposition globale créée par la technologie, les dépendances et le changement dans leur contexte d’affaires.
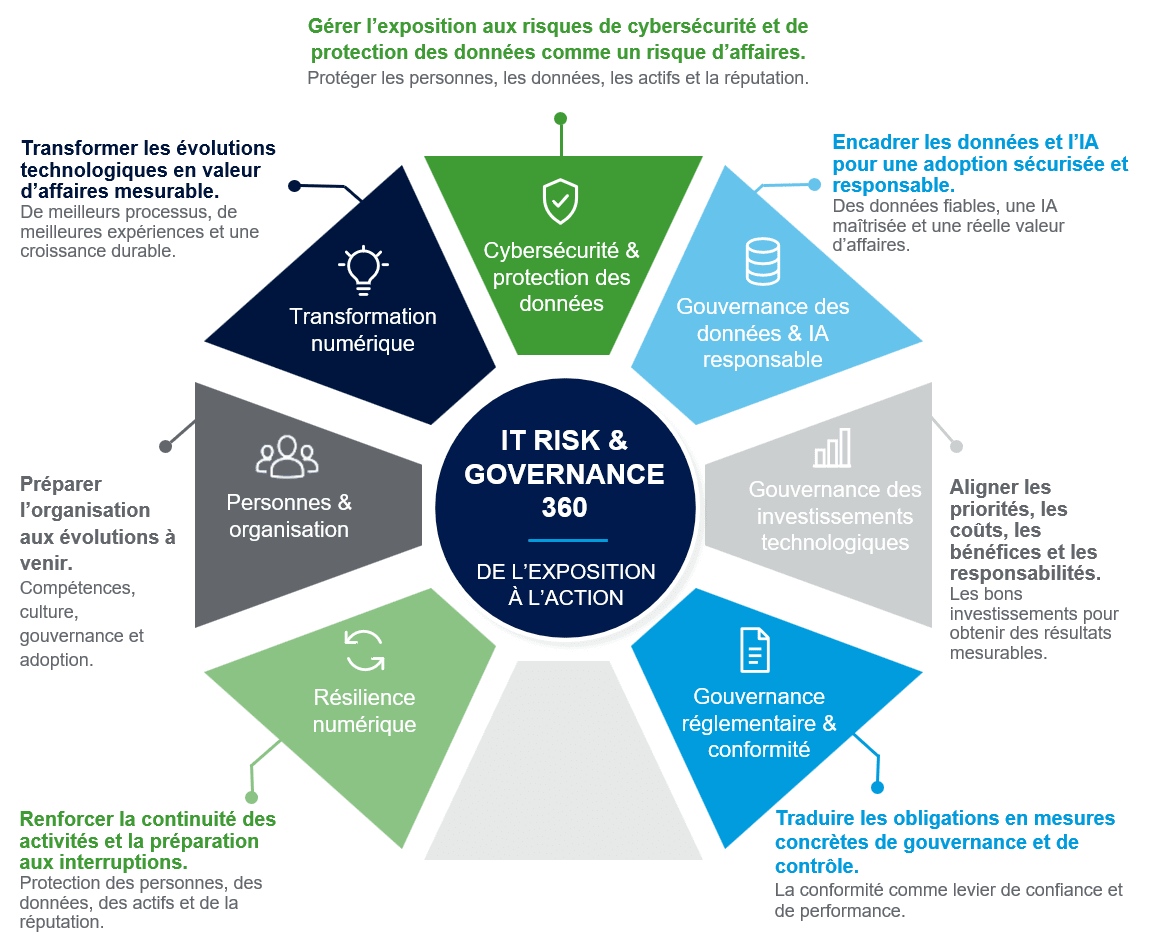
L’objectif n’est pas d’examiner la technologie de manière isolée, mais de comprendre où l’exposition affecte réellement l’activité, de clarifier les responsabilités et de définir des actions prioritaires.
De l’exposition aux risques à des décisions éclairées
L’évaluation des risques prend tout son sens lorsque la direction peut distinguer l’exposition initiale, l’effet des mesures de maîtrise existantes et le niveau de risque que l’organisation est prête à accepter.
Risque inhérent
Le risque inhérent représente le niveau d’exposition avant la prise en compte des contrôles, des mesures de protection ou des autres mesures d’atténuation.
Il permet de comprendre l’exposition sous-jacente associée à une technologie, un processus, un fournisseur ou une initiative de transformation.
Risque résiduel
Le risque résiduel correspond au niveau d’exposition qui subsiste après la mise en œuvre des contrôles et des mesures d’atténuation pertinentes.
Il aide la direction à comprendre le risque que l’organisation continue effectivement à supporter après prise en compte des mesures de maîtrise existantes.
Appétence au risque
L’appétence au risque définit le niveau de risque résiduel qu’une organisation est prête à accepter pour atteindre ses objectifs.
Comparer le risque résiduel à l’appétence au risque permet de déterminer les domaines nécessitant des mesures supplémentaires et ceux pouvant raisonnablement faire l’objet d’un suivi ou d’une acceptation.
Probabilité, impact et priorisation des risques
L’évaluation des risques repose généralement sur deux dimensions complémentaires : la probabilité et l’impact.
Probabilité
La probabilité évalue la possibilité qu’un événement de risque se produise et fournit une base commune pour comparer les différentes expositions.
Impact
L’impact évalue les conséquences potentielles d’un événement sur différents domaines, notamment les opérations, les finances, la réglementation, la réputation et les objectifs d’affaires.
La combinaison de la probabilité et de l’impact permet de positionner les risques inhérents et résiduels, de comparer les expositions et de prioriser les réponses appropriées.
Utiliser la matrice de risques pour éclairer les décisions
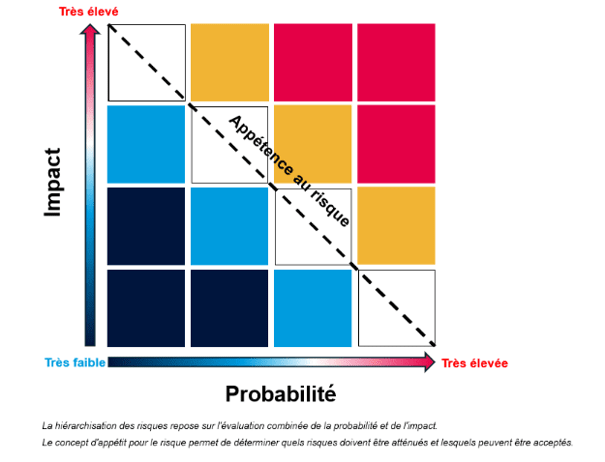
La gestion des risques ne consiste pas à éliminer les risques, mais à permettre une prise de décision éclairée et à réduire l'incertitude.
La gouvernance transforme l’analyse des risques en actions
Les évaluations et les référentiels de risques ne créent de la valeur que lorsqu’ils s’appuient sur une gouvernance claire.
Une gouvernance efficace des risques IT permet notamment de définir :
- qui est responsable de chaque risque significatif ;
- qui dispose de l’autorité nécessaire pour prendre les décisions ;
- comment les réponses aux risques sont priorisées ;
- comment les risques résiduels sont acceptés ou escaladés ;
- comment les actions sont suivies et communiquées ;
- comment la direction conserve une visibilité à mesure que les conditions technologiques et d’affaires évoluent.
Les référentiels reconnus en matière de risques et de contrôles peuvent fournir un langage et une structure communs. Ils doivent néanmoins être adaptés à la taille, aux activités, à l’environnement réglementaire et aux objectifs de l’organisation, plutôt qu’être appliqués mécaniquement.
Quels résultats obtenez-vous ?
Vision exécutive
Une vision consolidée de l’exposition technologique, des dépendances et des priorités.
Risques priorisés
Une identification claire des sujets nécessitant l’attention de la direction.
Responsabilités & redevabilité
Une clarification des responsabilités et de la prise en charge des décisions.
Recommandations priorisées
Des actions concrètes priorisées en fonction de leur impact sur l’activité et de leur niveau d’urgence.
Feuille de route concrète
Une séquence structurée des priorités, des actions et des prochaines étapes convenues.
De l’évaluation à l’action
Notre approche permet de passer du contexte d’affaires et de l’exposition technologique à des priorités claires, des responsabilités définies et des actions coordonnées.
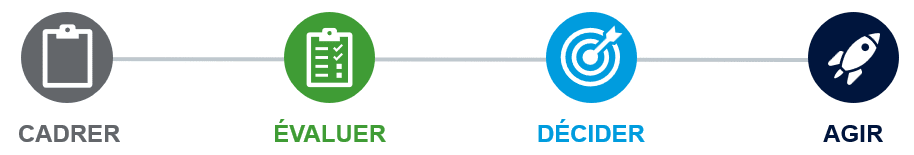
Cadrer
Clarifier la situation de l’organisation, les décisions à prendre, les risques et les contraintes.
Évaluer
Établir l’exposition, les priorités, les dépendances et les besoins de la direction.
Décider
Définir les priorités appropriées et clarifier les responsabilités.
Agir
Mettre en œuvre la feuille de route et les prochaines étapes convenues.
Découvrez IT Risk & Governance 360 plus en détail
Découvrez comment IT Risk & Governance 360 aide la direction à comprendre l’exposition technologique, prioriser les risques, clarifier les responsabilités et définir une feuille de route concrète.


