 Linkedin

 Facebook
 Email
 more

Les technologies sont désormais au cœur des processus critiques, du reporting financier et de la prise de décision. À mesure que les organisations dépendent d’environnements complexes intégrant systèmes, cloud, ERP, applications et prestataires externes, la confiance dans les technologies et les contrôles sous-jacents devient essentielle.
RSM Switzerland fournit des services indépendants de Technology Assurance afin d’aider la direction, les Conseils d’administration, les équipes d’audit et les autres parties prenantes à déterminer si les environnements technologiques et leurs contrôles sont correctement conçus, gouvernés et fonctionnent comme prévu.
Renforcer la confiance dans des environnements technologiques complexes
Technology Assurance va au-delà de l’évaluation de contrôles IT individuels. L’approche tient compte de la manière dont les systèmes, les applications, les processus et leurs dépendances soutiennent les activités critiques, ainsi que de l’efficacité avec laquelle les risques associés sont maîtrisés.
Notre approche apporte un regard indépendant sur des domaines tels que l’efficacité des contrôles, l’intégrité des données, la disponibilité des systèmes, la gestion des accès, la résilience et la gouvernance technologique.
L’objectif est d’identifier les faiblesses de contrôle, d’en comprendre les impacts potentiels et de fournir des conclusions claires permettant de soutenir la direction et les activités d’assurance.
Quand Technology Assurance est-elle pertinente ?
Technology Assurance peut apporter une assurance complémentaire lorsque :
- des processus d’affaires critiques dépendent fortement de la technologie ;
- la direction ou les auditeurs ont besoin d’une assurance sur les contrôles IT ;
- un ERP ou un autre système critique est déployé ou modifié ;
- des environnements cloud ou des services technologiques externalisés créent de nouvelles dépendances ;
- des faiblesses de contrôle ou des risques technologiques nécessitent une évaluation indépendante ;
- des travaux d’audit financier, interne ou réglementaire dépendent de la fiabilité des systèmes et des données.
CONTRÔLES
Les principaux contrôles technologiques sont-ils correctement conçus et fonctionnent-ils efficacement ?
SYSTÈMES
Pouvons-nous nous fier aux systèmes et applications qui soutiennent nos processus critiques ?
ÉLÉMENTS PROBANTS
La direction et les parties prenantes peuvent-elles démontrer que les principaux contrôles fonctionnent comme prévu ?
CONFIANCE
Les activités d’assurance fournissent-elles une visibilité suffisante sur les risques technologiques ?
Que couvre Technology Assurance ?
Contrôles généraux IT
Évaluer la gouvernance et les contrôles dans des domaines tels que la gestion des accès, la gestion des changements et les opérations technologiques.
Contrôles applicatifs
Évaluer les contrôles automatisés et intégrés aux systèmes qui soutiennent les processus, transactions et informations critiques.
Systèmes et processus d’affaires
Examiner la manière dont la technologie soutient les processus critiques et vérifier si les contrôles, interfaces et dépendances associés fonctionnent efficacement.
Assurance ERP
Apporter une assurance indépendante sur les contrôles ERP, les implémentations, les migrations et les processus d’affaires supportés par la technologie.
Cloud et environnements numériques
Évaluer la gouvernance, les contrôles et les dépendances associés aux plateformes cloud et aux environnements numériques de plus en plus interconnectés.
Intégrité et fiabilité des données
Évaluer les contrôles technologiques soutenant l’exhaustivité, l’exactitude et la fiabilité des informations critiques.
Assurance des tiers technologiques
Évaluer les contrôles et les dépendances technologiques liés aux prestataires externalisés et aux autres tiers critiques.
Technology Assurance tout au long du cycle technologique
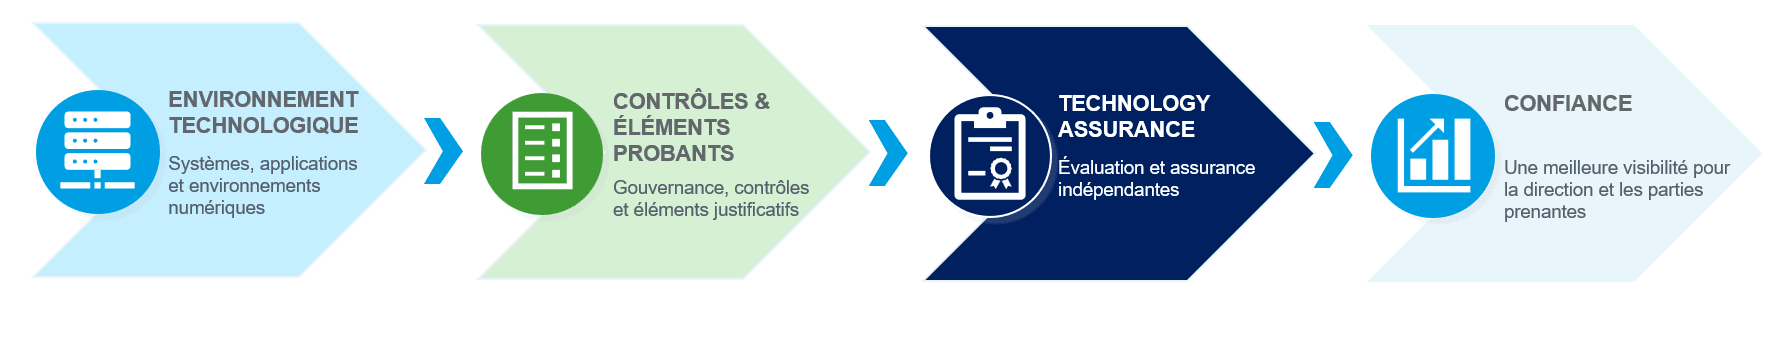
Technology Assurance relie les environnements technologiques, les contrôles et les éléments probants afin d’apporter davantage de confiance à la direction et aux parties prenantes.
Soutenir l’audit financier et l’audit interne
Les contrôles technologiques peuvent avoir un impact direct sur le reporting financier, le contrôle interne et la fiabilité des informations utilisées par la direction et les auditeurs.
Technology Assurance peut soutenir les travaux d’audit financier et d’audit interne grâce à une évaluation spécialisée des environnements technologiques, des contrôles généraux IT, des contrôles applicatifs et des processus supportés par les systèmes.
Nos équipes collaborent avec les fonctions Audit, Risk et la direction afin de veiller à ce que les dimensions technologiques soient évaluées dans le contexte d’affaires et d’assurance approprié.
Assurance dans le cadre des transformations technologiques
Les changements technologiques significatifs peuvent modifier les environnements de contrôle, créer de nouvelles dépendances et affecter la fiabilité des systèmes et des informations critiques.
Technology Assurance apporte un regard indépendant pendant ou après des initiatives telles que :
- les implémentations et migrations ERP ;
- l’adoption du cloud ;
- les changements significatifs de systèmes ;
- les programmes de transformation numérique ;
- l’externalisation et les dispositifs impliquant des fournisseurs technologiques ;
- l’implémentation de nouveaux contrôles automatisés.
L’objectif n’est pas de piloter le programme de transformation, mais d’apporter une assurance indépendante sur les risques et les contrôles technologiques pertinents.
Une approche d’assurance fondée sur les risques et adaptée à votre contexte
Chaque organisation possède un environnement technologique, un profil de risque et des besoins d’assurance spécifiques.
Notre approche se concentre sur les domaines les plus significatifs en tenant compte des éléments suivants :
Criticité pour l’activité
Quels systèmes, processus et informations sont essentiels au fonctionnement de l’organisation ?
Exposition technologique
Où se situent les principaux risques technologiques et de contrôle ?
Objectifs d’assurance
Sur quels éléments la direction, l’Audit ou les autres parties prenantes ont-ils besoin d’obtenir une assurance ?
Éléments probants
Quelles informations et quels tests sont nécessaires pour étayer une conclusion d’assurance ?
Quels résultats obtenez-vous ?
Évaluation indépendante
Une vision structurée et objective de l’environnement technologique et des contrôles inclus dans le périmètre.
Constats clairs
L’identification des faiblesses de contrôle, des risques technologiques et des domaines nécessitant une attention particulière.
Priorisation fondée sur les risques
Des constats considérés en fonction de leur impact sur l’activité, de leur criticité et des objectifs d’assurance.
Recommandations concrètes
Des recommandations claires et proportionnées visant à renforcer l’environnement de contrôle.
Éléments probants d’assurance
Une documentation structurée et des éléments permettant de répondre aux besoins d’assurance de la direction, de l’Audit ou d’autres parties prenantes.
Confiance renforcée
Une meilleure visibilité sur la fiabilité, la gouvernance et le contrôle des environnements technologiques critiques.
Du périmètre à l’assurance
Pour cette page, je conserverais une méthode différente des trois Core Offers afin de matérialiser son rôle d’assurance.
01 | CADRER
Définir l’environnement technologique, les objectifs d’assurance et les principaux risques.
02 | ÉVALUER
Examiner les contrôles, systèmes, processus et éléments probants pertinents.
03 | TESTER
Évaluer la conception des contrôles et, lorsque cela est pertinent, leur efficacité opérationnelle.
04 | RAPPORTER
Communiquer les constats, leurs implications en matière de risques et les recommandations.
Une expertise complémentaire à Technology Risk & Advisory
Technology Assurance complète nos services de conseil en apportant une perspective d’assurance indépendante lorsque la direction, l’Audit ou d’autres parties prenantes ont besoin d’un niveau de confiance supplémentaire sur les technologies et les contrôles.
Selon le contexte, Technology Assurance peut compléter :
- IT Risk & Governance 360
- Lorsque les risques technologiques identifiés nécessitent une évaluation d’assurance plus approfondie.
- CIO as a Service
- Lorsque des investissements ou programmes technologiques significatifs nécessitent un regard indépendant.
- CISO as a Service
- Lorsque la gouvernance ou les contrôles de cybersécurité nécessitent une assurance complémentaire.
- Technology Transformation
- Lorsque des changements significatifs liés à l’ERP, au cloud ou aux systèmes nécessitent une revue indépendante.


