Linkedin

 Facebook
 Email
 more

Wichtige Informationen:
ISAE-3402-Bestätigung ist eine der besten Methoden zur Bestätigung der Erbringung von hochwertigen Dienstleistungen und wird langsam zum Standard in der Outsourcing-Branche.
Im Fall der erstmaligen Bestätigung sollte man erwägen, sie mit der Erstellung des ISAE 3402-Typ I-Berichts zu beginnen, um in den nächsten Perioden reibungslos zum Typ II-Bericht überzugehen.
Bei der Vorbereitung einer Organisation auf die Berichterstattung nach ISAE 3402 sollte man zunächst die Bedürfnisse und Erwartungen des Dienstleistungsempfängers des Unternehmens sorgfältig bestimmen.
In unseren vorherigen Beiträgen zu ISAE 3402 haben wir bereits erklärt, welchen Zweck ein SOC-Bericht hat und welche Vorteile seine Erstellung mit sich bringt, sowie wir haben ausführlich die Elemente dieses Dokuments und die Unterschiede zwischen Typ I und Typ II eines ISAE 3402-Berichts erörtert. Nach einer so detaillierten Darstellung der Theorie ist es an der Zeit, zu überprüfen, wie der gesamte Prozess in der Praxis aussieht. Welche Schritte sollten von Outsourcing-Unternehmen ergriffen werden, die die Qualität ihrer Dienstleistungen bestätigen möchten, und wie verläuft die Zusammenarbeit mit Wirtschaftsprüfern, die einen Bestätigungsbericht erstellen, der die angemessene Ausgestaltung der Kontrollen nachweist.
Im Laufe der Jahre ist Outsourcing der Prozesse zu einer der grundlegenden Methoden zur Verwirklichung der Geschäftsziele geworden. Die Übertragung sensibler Daten an Dritte ist daher nicht mehr überraschend, aber es sollte nicht vergessen werden, dass mit der Verbreitung dieser Tätigkeiten – und dem immer freieren Informationsaustausch – das Risiko von Datenlecks und dem Auftreten der damit verbundenen Gefahren steigt. Es ist daher kein Wunder, dass der von Outsourcing-Unternehmen erstellte ISAE 3402-Bericht langsam zu einem neuen Marktstandard wird. Es ist nicht nur so, dass Dienstleistungsempfänger häufiger als früher melden, dass sie von einem externen Dienstleister die Zusage erhalten wollen, die auf die Bestätigung eines angemessenen Kontroll- und Risikomanagements hinausgeht. Diese Lösung wird auch zunehmend von Prüfern der Unternehmen (User Auditors) vorgeschlagen, die sich entschieden haben, Dienstleistungen auszulagern.

Finden Sie heraus, wie wir Ihr Unternehmen unterstützen können

Was wird benötigt, um einen ISAE-3402-Bericht zu erstellen, und wer sollte sich an diesem Prozess beteiligen?
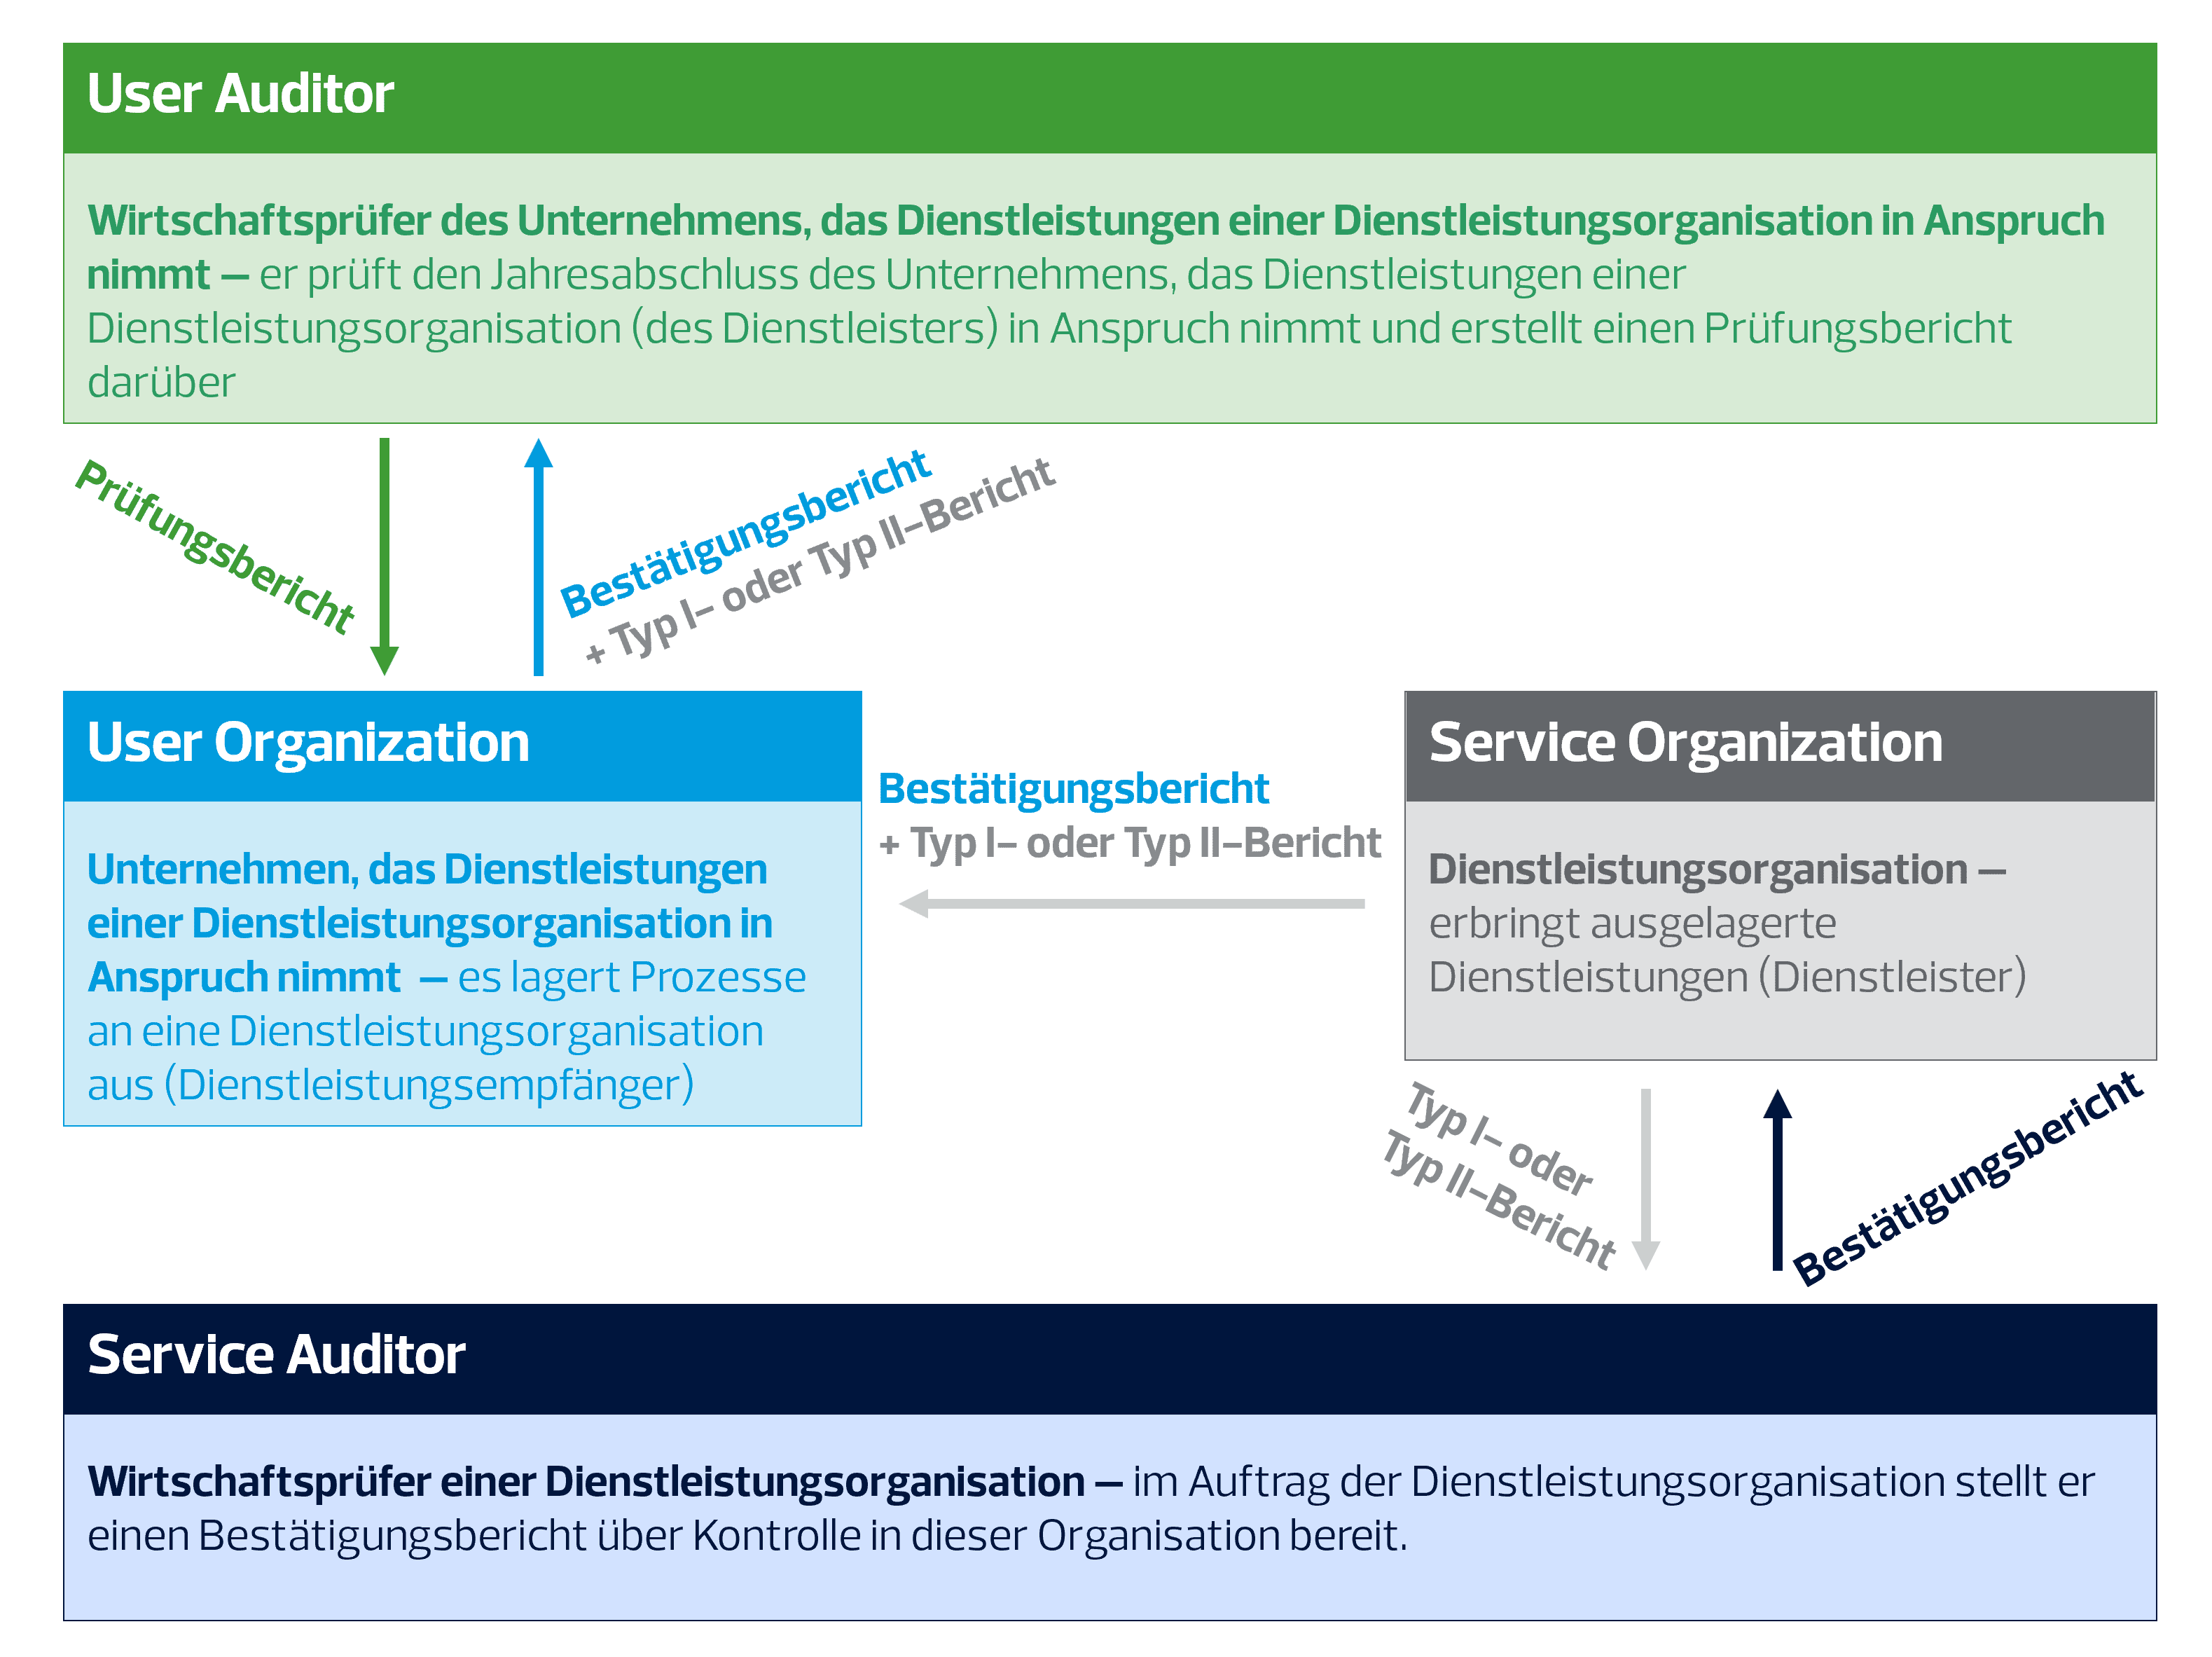
Unternehmen, die an der ISAE 3402-Berichterstattung interessiert sind, lassen sich in vier Kategorien einteilen:
- User Organization – Unternehmen, das Dienstleistungen einer Dienstleistungsorganisation in Anspruch nimmt, Dienstleistungsempfänger,
- User Auditor – Wirtschaftsprüfer des Unternehmens, das Dienstleistungen einer Dienstleistungsorganisation in Anspruch nimmt,
- Service Organization – eine Organisation, die Outsourcing-Dienstleistungen erbringt, Dienstleister,
- Service Auditor – Wirtschaftsprüfer der Dienstleistungsorganisation.
Die Beziehungen zwischen den einzelnen Akteuren, die am Bestätigungsprozess (und dem damit verbundenen Informationsaustausch) beteiligt sind, werden am besten grafisch dargestellt.
Es ist nicht ungewöhnlich, dass das Konzept der Erstellung eines ISAE 3402-Berichts und die Vorteile im Zusammenhang mit seiner Erstellung (für Service Organization – den Dienstleister) und mit seinem Empfang (für User Organization – den Dienstleistungsempfänger) von Interessenvertretern breit unterstützt werden, aber schon die Phase der Erstellung des Berichts und der Bestätigung wirft Bedenken auf, besonders wenn dieser Weg erstmals eingeschlagen werden sollte.
Dies ist jedoch nicht so kompliziert, wie es auf den ersten Blick scheint, und die potenziellen Vorteile sind wirklich überlegenswert. Um Zweifel auszuräumen und die Entscheidung über die Erstellung des Berichts zu erleichtern, haben wir aufgrund unserer umfangreichen Erfahrung bei der Bestätigung eine Liste von Maßnahmen erstellt, die im Rahmen der Vorbereitung der Organisation auf die SOC/ISAE 3402-Berichterstattung ergriffen werden sollten.
1. Erwartungen des Dienstleistungsempfängers festlegen
Dies ist der erste und zugleich wichtigste Schritt, der es ermöglicht, nicht nur die Bedürfnisse und Erwartungen des Dienstleistungsempfängers zu bestimmen, sondern auch den Umfang und das Ausmaß der Tätigkeiten. Es ist der Dienstleistungsempfänger – als Empfänger des Berichts – der häufig in Absprache mit seinem Wirtschaftsprüfer Bereiche und Prozesse nennt, die der Berichterstattung nach ISAE 3402 unterliegen sollten.
2. Beschreibung des Systems (der Prozesse und Verfahren) erstellen
Nach ISAE 3402 umfasst die Systembeschreibung einer Dienstleistungsorganisation u.a.:
- die Beschreibung der erbrachten Dienstleistungen und verarbeiteten Transaktionen,
- die Beschreibung der Richtlinien und Verfahren, mit deren Hilfe die ausgelagerten Dienstleistungen erbracht werden,
- eine Liste der Transaktionen, die im Rahmen der Dienstleistungen initiiert, erfasst, verarbeitet und korrigiert werden.
Ein wesentlicher Aspekt, der im Rahmen der Systembeschreibung des Dienstleistungsorganisation angesprochen wird, ist auch der Zeitraum (im Fall eines Typ II-Berichts) oder das Datum (im Fall eines Typ I-Berichts), auf den sich die Beschreibung bezieht.
3. Risiken, Kontrollziele, Kontrollen und ergänzende Kontrollen identifizieren
Eine für Bestätigungszwecke ordnungsgemäß erstellte Systembeschreibung der Dienstleistungsorganisation sollte auch Informationen über interne Kontrollen enthalten, einschließlich
- der Kontrollziele,
- der Kontrollen, die ausgestaltet und implementiert wurden, um diese Ziele zu erreichen,
- der ergänzenden Kontrollen,
- der Aspekte des Kontrollumfelds,
- der Beschreibung des Risikobewertungsprozesses,
Bezüglich der Risiken schreibt ISAE 3402 ausdrücklich vor: Eine Dienstleistungsorganisation ist verantwortlich für die Identifizierung von Risiken, die die Erreichung der in der Systembeschreibung festgelegten Kontrollziele bedrohen, sowie für die Ausgestaltung und Implementierung der Kontrollen, die eine rationale Gewissheit bieten, dass diese Risiken die Erreichung der Kontrollziele nicht gefährden. Die Kontrollen selbst können aus einigen oder mehreren Tätigkeiten bestehen, die darauf abzielen, das Kontrollziel zu erreichen.
Beispiel
Das Risiko, dass eine Transaktion in einem falschen Betrag oder in einer falschen Periode erfasst wird, kann als Ziel der Kontrolle formuliert werden, nämlich die Transaktion im richtigen Betrag und im richtigen Zeitraum zu erfassen.
4. Methoden zur Dokumentierung von Ausgestaltung und Implementierung der Kontrollen überlegen
Eine genaue Dokumentation der Wirksamkeit der Kontrolle ist entscheidend für die Möglichkeit der Bestätigung durch den Wirtschaftsprüfer der Dienstleistungsorganisation (Service Auditor). Der Service Auditor ist verpflichtet, präzise Verfahren durchzuführen und konkrete Nachweise über die Art und Weise der Anwendung von Kontrolle, die Konsistenz dieser Anwendung oder über die zu diesem Zweck verwendeten Mittel zu sammeln, wobei er Objektivität, professionelle Skepsis und Sorgfalt wahrt. Daher ist es für Bestätigungszwecke erforderlich, die in der Systembeschreibung der Dienstleistungsorganisation enthaltenen Informationen bestätigen zu können.
Um diesen Schritt angemessen durchzuführen, lohnt es sich, zuvor die benötigten Ressourcen für die Zusammenstellung der notwendigen Unterlagen einschließlich der Prüfungsnachweise einzuschätzen und dabei die benötigte Zeit und Beteiligung bestimmter Personen oder Teams zu berücksichtigen.
Welchen Typ der Bestätigung sollte ein Outsourcing-Unternehmen wählen, das die Qualität seiner Dienstleistungen bestätigen möchte?
Im Fall der erstmaligen Bestätigung ist eine häufig gewählte – und zugleich gute – Lösung, mit der Erstellung des ISAE 3402-Typ I-Berichts zu beginnen, um in den nächsten Perioden reibungslos zum Typ II-Bericht überzugehen. Eine solche Vorgehensweise wird insbesondere empfohlen, wenn:
- Prozesse, Systeme oder Verfahren in ihrer aktuellen Form relativ kürzlich implementiert wurden,
- das Risiko besteht, dass der Zugang zur Dokumentation der Wirksamkeit der Kontrolle für ältere Zeiträume eingeschränkt oder verhindert wird,
- die Organisation plant, die Bestätigung mit der Überprüfung der ausgestalteten und implementierten Kontrollverfahren zu beginnen, um mögliche weitere Verbesserungen auf dieser Grundlage einzuführen,
- der Dienstleistungsempfänger spezifische Erwartungen an die Art des Berichts über das Outsourcing-Unternehmen hat.
Die Verteilung der Aufgaben und ein systematischer Ansatz zur Einholung der SOC-Bestätigung sind entscheidend für einen effizienten Durchlauf der nächsten Phasen dieses Prozesses (Vorbereitung, Planung, Bestätigung und Berichterstattung). Es ist jedoch ebenso wichtig, eine Zusammenarbeit mit einer geeigneten Prüfungsgesellschaft aufzunehmen, die nicht nur über die entsprechenden Qualifikationen und Erfahrungen verfügt, sondern auch das Unternehmen in jeder Arbeitsphase aktiv unterstützt. Dank einer langfristigen Beziehung zu einem professionellen Wirtschaftsprüfer kann man nicht nur die nächsten ISAE-3402-Prüfungen effektiver durchlaufen, sondern auch das interne Kontrollumfeld systematisch entwickeln und die Effizienz der Organisationsprozesse verbessern.
Das ist wichtiger, als es scheint, denn durch eine enge und regelmäßige Zusammenarbeit, die zur Kenntnis der Besonderheiten der Unternehmenstätigkeit führt, wird der Prüfer zu einem Partner, der den Aufbau der Kundenvertrauens und die Aufrechterhaltung der hohen Risikomanagement-Standards für viele Jahre unterstützt.